「GMOがハッキングされたらしい」「FXの口座が勝手に溶けたらしい」「政府に何か頼んだらしい」。
ここ1週間、ニュースもSNSも「らしい」の大洪水です。
先に結論を言うと、今回の事件は映画に出てくるような超ハイテク攻撃ではありません。
影響の可能性がある2万6,739件のサーバーに、「口座の合鍵」が置かれていた。そこを突かれた、というのが本質です。
この記事では、GMOの公式発表(第1報〜第10報)と国内外の報道をもとに、何が起きて、誰が損をして、私たちは何をすればいいのかを、専門用語なしで整理します。
① FX自動売買用の貸しサーバー「お名前.com デスクトップクラウド」が侵入され、中に保存された証券・FX口座のパスワードが盗まれた。
② 犯人は利用者の口座でわざと損する取引をして残高を溶かし、GMOに約80億円を要求。GMOは拒否し、政府に「能動的サイバー防御」の発動を要請した。
③ GMOは不正取引の損失を補償し、全利用者に5,000円を支払う。株価は1日で15%超下落。10月27日正午には犯人側が情報公開を始めた。
最終更新:2026年10月27日 17:42時点。新しい発表があり次第、追記します。
「お名前.com デスクトップクラウド」とは?
「お名前.com」と聞くとドメインの会社を思い浮かべる人が多いと思いますが、今回やられたのは「デスクトップクラウド」というサーバーの貸し出しサービスです。
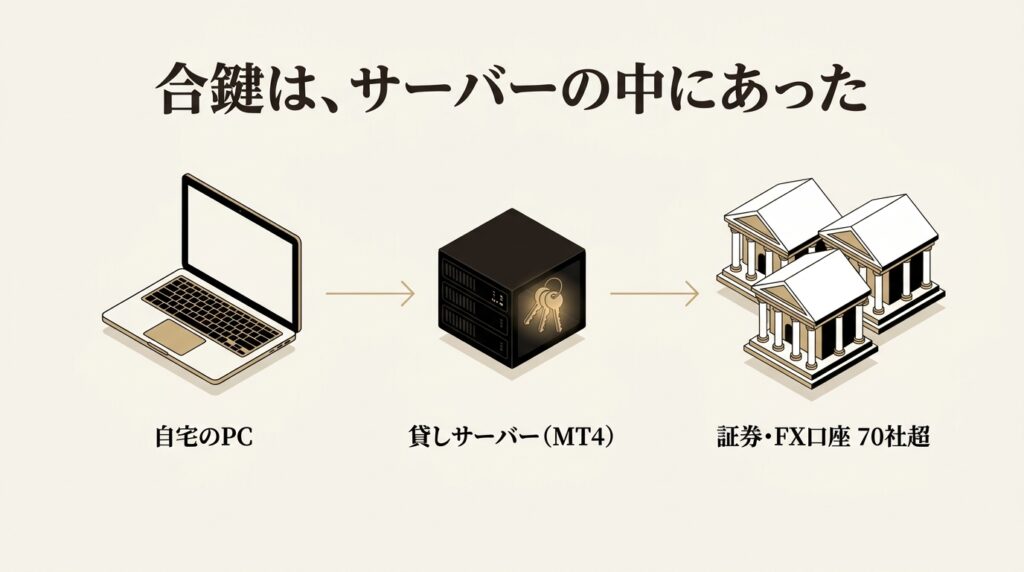
ひとことで言うと、データセンターに置いてある「貸しWindowsパソコン」。
FXの自動売買ソフト(MT4やMT5)は24時間動かし続ける必要がありますが、自宅のパソコンを一年中つけっぱなしにするのは電気代も故障も心配です。
そこで、このサービスを月額2,640円から(停止前の料金)借りて、自動売買を代わりに回してもらうわけです。
報道によれば、累計の契約実績は20万件以上とされます。
問題はここからです。自動売買ソフトは、人間が寝ている間も勝手にログインして取引します。
つまりFX口座のIDとパスワードを、その貸しパソコンの中に保存しておく必要がある。
言ってみれば、金庫の合鍵を、金庫の上に置いているような状態です。
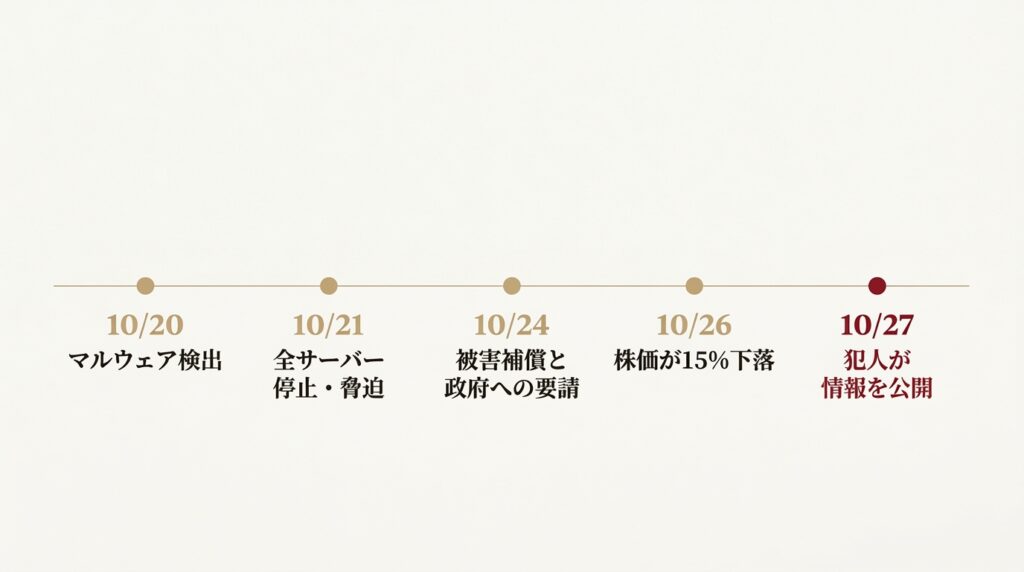
時系列:10月19日〜27日に何が起きたか
GMOの発表と報道を、日付順に並べるとこうなります。
わずか9日間で、事態は「サーバーの不具合」から「国家に助けを求める事件」にまで膨らみました。
- 10月19日:利用者からの問い合わせを受け、GMOが調査を開始
- 10月20日:一部の利用者のサーバーで不正なプログラムの設置を確認。新規申し込みと管理画面を停止
- 10月21日:午前4時から全プランのサーバーを順次停止し、第1報。同日、犯人とみられる者から約80億円を要求するメールが届く
- 10月22日:第2報で口座情報が悪用された可能性を公表し、警察に相談。外資系FX会社のOANDA証券が利用者に注意喚起
- 10月22〜23日:金融庁が業界団体を通じ、FX各社に不審な取引の監視強化を要請(報道ベース)
- 10月24日:第4報で顧客情報の持ち出しを認め、補償方針と「能動的サイバー防御」の要請を発表
- 10月25日:熊谷正寿代表がブログで謝罪。利用者に端末調査への協力を呼びかけ
- 10月26日:株価が15%超の急落。社員が全国で利用者のPCを預かり、解析を開始
- 10月27日:犯人側が予告した正午を迎え、12時30分にGMOが情報の公開を確認(第10報)
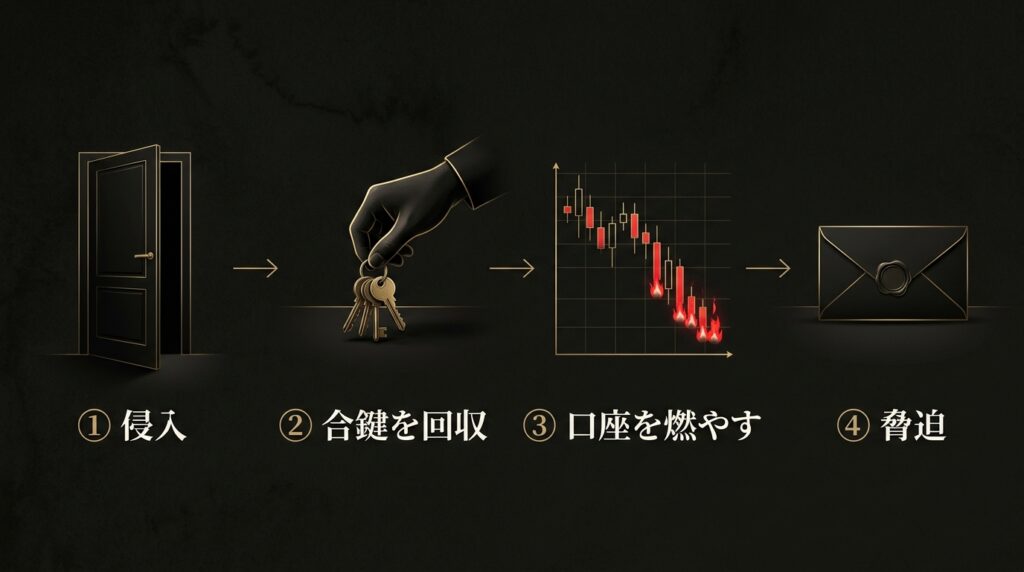
被害の実態:FX口座が「燃やされた」仕組み
今回の手口でいちばん不気味なのは、犯人がお金を「盗む」のではなく「燃やした」ことです。
盗んだパスワードで口座に入り、わざと大損するような取引を連発する。
TBSの取材に応じた利用者の口座では、わずか2秒の間に合計400万円を超える損失が記録されていたと報じられています。
X(旧Twitter)にも「55万円なくなった」「600万失った」といった投稿が相次ぎました。
なぜ盗まずに燃やすのか。
お金を自分の口座に移そうとすると、出金先の登録や本人確認という壁があり、足もつきやすい。
一方、「損する注文」はただの普通の注文として通ってしまいます。
燃やした実績を見せつけて、GMOから身代金を引き出す。
そういう計算だったのではないでしょうか(ここは研究員の推測です)。
なお、被害の件数や総額は、10月27日時点でGMOから公表されていません。
犯行声明と脅迫:約80億円の要求と「3つの脅し」
利用者のもとには「HackingTeam(ハッキングチーム)」を名乗る送り主から、「GMOが交渉に応じないから口座を壊した」という趣旨のメールが届いたと報じられています。
GMOが第4報で明かした脅しの中身は、次の3つです。
01 国内外の70を超える証券・FX会社にある利用者の口座で、不正な注文を続ける
02 サービスに接続した利用者のPCの情報を公開し、ランサムウェア(データを人質に取るウイルス)で攻撃する
03 GMOのシステムや運用体制の内部情報を公開する
要求額について、熊谷代表はブログで5,000万ドル(同ブログでは約80億円と表記)と明かしています。
一方で、攻撃者を名乗る人物の声明で100万ドル(報道時点の換算で約1億5,700万円)が要求されたと伝える一部報道もあり、数字は一致していません。
また「口座の資金を◯億円分消した」といった犯人側の主張も出回っていますが、いずれも裏付けはなく、犯人の自己申告です。
そして10月27日。犯人側は「正午に顧客情報を公開し、ランサムウェア攻撃を行う」と予告していました。
GMOは前日夜に犯人側の予告を公表し、当日朝(9時58分の第8報)には利用者に「正午までにバックアップを取り、ネットを切って、PCの電源を落としてコードを抜いてください」と呼びかけるという、異例の対応に出ます。
結果、12時30分にGMOは「情報と称するもの」の公開を確認しました。
ただし内容は確認中で、事実と異なる内容が含まれるおそれがあるとしています。
ランサムウェアによる攻撃は、13時55分の時点では確認されていません。
GMOが預かって解析を終えた端末からも、マルウェアは見つかっていないとのことです。
犯人側が公開したサイトは、見に行かない・拡散しないでください。
GMOによると、アクセスしただけで閲覧者の情報が攻撃者に取られるおそれがあります。
被害者の個人情報を広めることにもなり、GMOは悪質な拡散者への法的措置も準備しています。
本記事でも、サイト名や公開内容には一切触れません。
GMOの補償:5,000円・損失補償・新しいPC
「5,000円で済ませる気か」という批判が出ましたが、補償の中身は5,000円だけではありません。
整理するとこうです。
- お見舞金5,000円:
被害の有無にかかわらず、現在の利用者全員に。手続きは10月30日までにメールで案内 - 不正取引の損失補償:
今回の不正アクセスが原因とGMOが認めた取引の「確定した損失」が対象。
証券・FX会社が返金に応じない場合も、対象の全額をGMOが払うと熊谷代表が明言。
申請方法は11月6日までに案内 - 代替サービスを6か月無償:
やられた基盤は再開せず、別の基盤のサービスへの乗り換えを案内 - 新しいPCの提供:
手元のPCがランサムウェアの被害に遭った場合、同等性能のPCを提供 - 追加の見舞金を検討中:
公開された情報に自分の情報が含まれていた人には個別に連絡し、5,000円とは別の対応を検討(10月27日時点で未決定)
注意点は、「相場の変動による損」や「本来得られたはずの利益」は補償の対象外ということ。
自動売買を止められたせいで逃したチャンスは、残念ながら戻ってきません。
能動的サイバー防御とは?GMOの要請は通るのか
今回いちばん話題になったのが、GMOが政府に要請した「能動的サイバー防御」です。
これまでのサイバー対策は、家の鍵を頑丈にする「守り」でした。
能動的サイバー防御は、空き巣のアジトに警察が踏み込んで、道具を使えなくする発想です。
2026年10月1日に関連法が施行され、警察や自衛隊が攻撃に使われているサーバーにアクセスして「無害化」できるようになりました。
GMOは本件を「発動第1号」として扱うよう求めました。ただし、ハードルは高いと言わざるを得ません。
- 企業が頼んで発動する仕組みではない:
政府高官は「要請を受けて発動するわけではない。あくまで政府として判断する」と説明。官房長官も、要請の有無にかかわらず適切に判断するとしています - GMOは法律が想定する「基幹インフラ」の対象外:
対象は電力・ガス・金融など15分野の事業者で、GMOは含まれていません - 原則、第三者機関の事前承認が必要:
独立機関「サイバー通信情報監理委員会」のチェックを経ます - 発動しても公表されない:
政府高官は「手の内をさらす」ことになるとして、発動の有無を公表しない考えです
そして何より、能動的サイバー防御が発動されても、溶けたお金は戻りません。
あくまで「これからの被害を止める」ための仕組みです。
ネット上では「責任転嫁では」という批判も出ましたが、熊谷代表は補償や刷新の費用は全て自社で負担するとしたうえで、制度を「血の通った生きた制度」にする契機にしたいと訴えています。
政府も動いてはいます。高市首相は10月26日のサイバーセキュリティ関係閣僚会議の初会合で、サイバー攻撃への「緊急対策パッケージ」を来週中にまとめるよう指示しました。
GMO株価は15%安:投資家が見るべきポイント
週明けの10月26日、市場は容赦なく反応しました。
ややこしいのですが、上場しているGMOは2社あります。
親会社のGMOインターネットグループ(9449)と、お名前.comを運営する子会社のGMOインターネット(4784)です。今回の当事者は後者で、その親である前者も一緒に売られました。
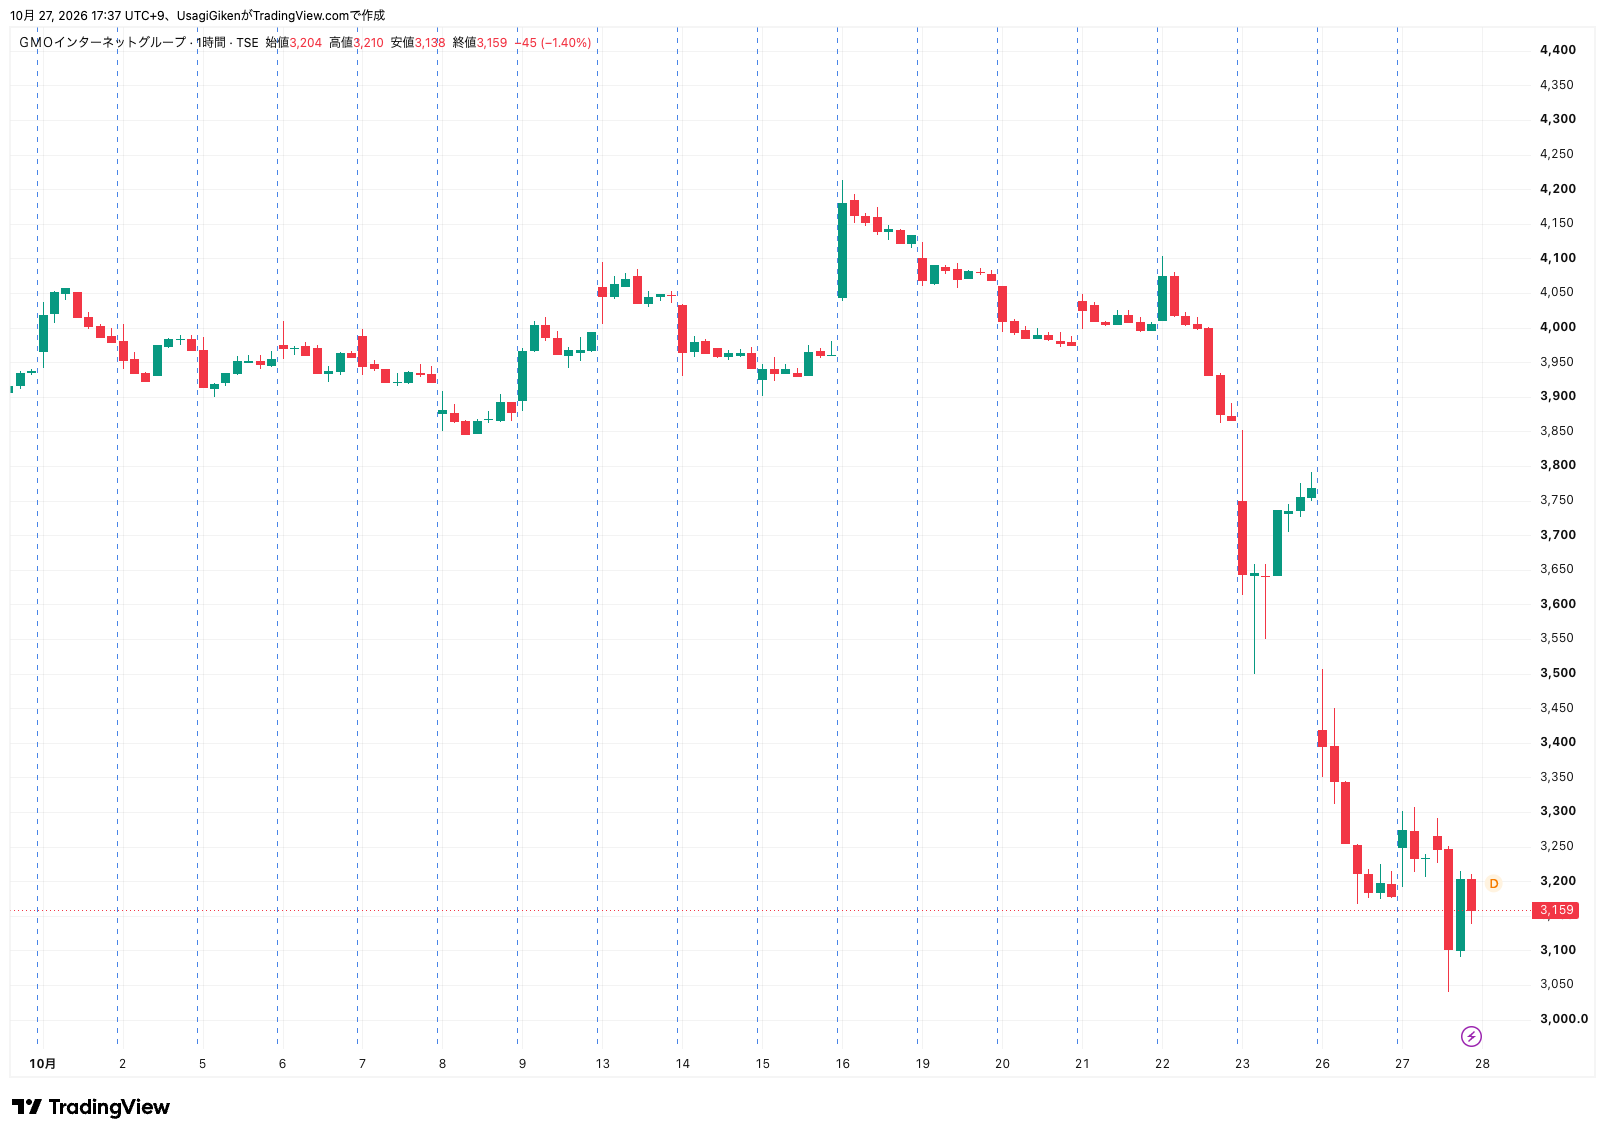
(GMOインターネットグループは前日比マイナス15.7%を記録)
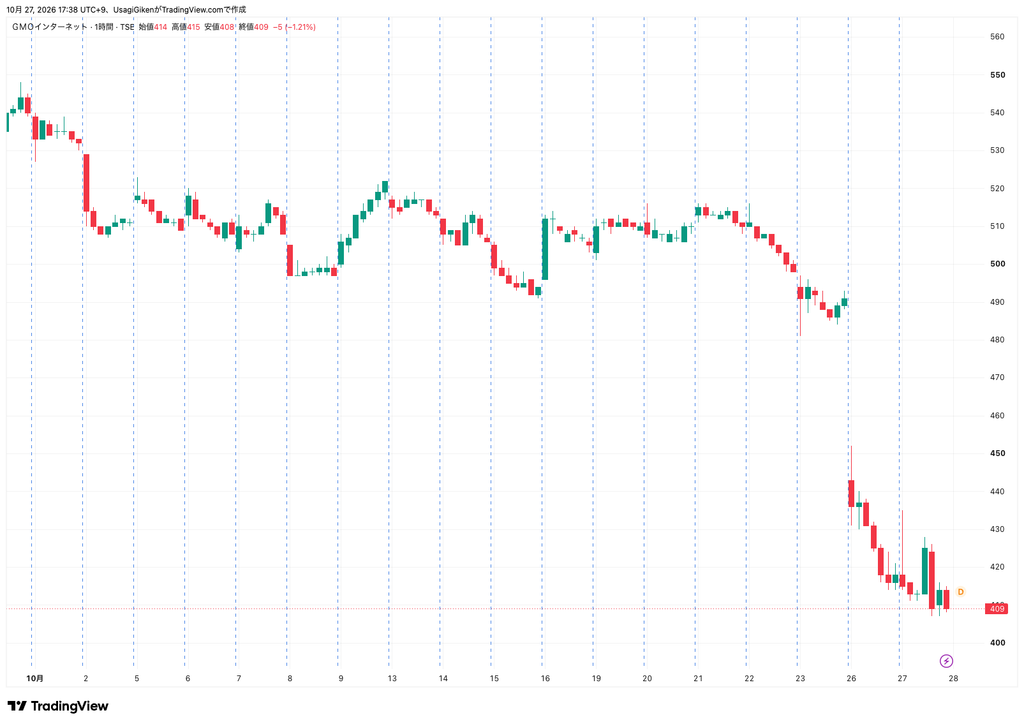
投資家目線で見るべきポイントは、次の3つです。
- 補償額がいくらになるか:
被害総額が未公表のため、市場は「損失を読み切れない」ことを嫌っています。
11月6日に案内される申請手続き以降、規模が見えてきます - 11月13日の決算:
親会社GMOインターネットグループ(9449)の第3四半期決算が11月13日に予定されています。
補償費用の見積もりが示されるかが焦点です - 信頼の毀損がドメイン・サーバー本業に波及するか:
今回の被害はデスクトップクラウドに限られていますが、「GMOのインフラは大丈夫か」という印象は本業にも響きかねません
なお、グループでは10月上旬にも、子会社GMOリサーチ&AIのアンケートサイト「infoQ」で、89万4,082件の個人情報の持ち出しとポイントの不正交換が確認されています(当初発表は最大約94万件)。
今月2件目という点は、評価の上で無視できません。
相次ぐ情報漏洩が日本だけの現象なのかは、情報漏洩は日本だけ?2026年秋の急増を数字で検証した記事で詳しく分析しています。
※本章は情報提供を目的としており、特定銘柄の売買を勧めるものではありません。
GMOクリック証券の口座は大丈夫?よくある3つの誤解
「GMO」とつく会社が多すぎて、検索窓には不安な言葉が並んでいます。よくある誤解を3つ解いておきます。
誤解1:「GMOクリック証券がハッキングされた」
10月27日時点で、侵入されたと公表されているのは「お名前.com デスクトップクラウド」というサーバーサービスです。証券会社やFX会社のシステムそのものが侵入されたという発表はありません。
被害が出ているのは、デスクトップクラウドの中で口座にログインしていた人です。ですから、GMOクリック証券に限らず、どの証券・FX会社の口座でも、デスクトップクラウド上で使っていれば対象になりえます。
逆に、デスクトップクラウドを使っていなければ、今回の件で口座が直接狙われる経路は公表されていません。
誤解2:「お名前.comでドメインを取っているから危ない」
GMOの一連の発表は、デスクトップクラウドに関するものです。ドメインやレンタルサーバーが被害を受けたという発表は、現時点でありません。
誤解3:「原因はPHPの脆弱性(PHP2Shell)だ」
SNSではそう推測する声もありますが、侵入経路は公表されていません。
同じ時期に騒ぎになったPHPの重大な脆弱性については、PHP2Shellと沖縄の情報漏洩を解説した記事にまとめていますが、今回の件との関連は確認されていません。
利用者がいますぐやること
デスクトップクラウドを使っていた人は、GMOの案内に沿って、次の順番で動くのがおすすめです。
お金が動く危険の大きい順に並べました。
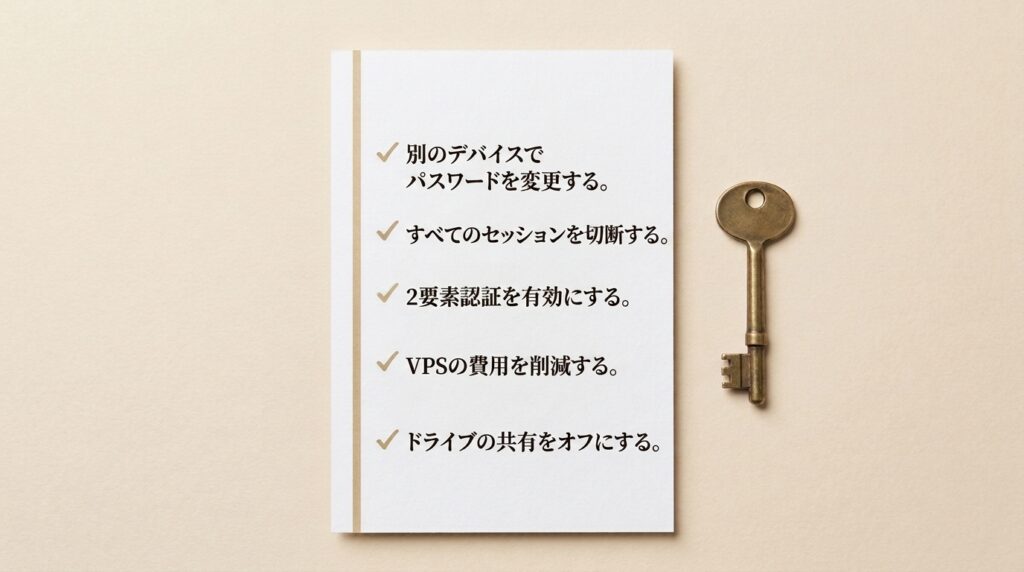
1. スマホなど別の端末から、証券・FX口座とMT4/MT5のパスワードを変更する
2. ログイン中の全セッションを切断する。パスワードを変えても接続が残る場合があるため、マイページか窓口で必ず切る
3. 取引履歴・残高・出金先口座を確認し、身に覚えのない取引は取引先に連絡
4. 二段階認証とログイン通知をオンにする
5. 手元のPCをウイルス対策ソフトでフルスキャンし、ネットから切り離した状態でバックアップを取る
6. メール・Google・銀行などのパスワードも変える(同じパスワードの使い回しは今日で卒業)
7. 「被害金を取り戻します」系の連絡は無視。GMOがパスワードや認証コードを聞くことはありません
これからVPS(貸しサーバー)で自動売買を続ける人は、VPSに置く口座には必要な証拠金だけを入れるのが鉄則です。
口座を分けて、「万一燃えても致命傷にならない額」にしておく。
リモートデスクトップで手元のPCのドライブやクリップボードを共有する設定も、オフにしておくと安心です。
うさぎ研究員の視点:問題は最先端技術ではなく「鍵の置き場所」
「80億円の身代金」「国家への緊急要請」と聞くと、どんな天才ハッカー集団かと思いますよね。
ところが中身を分解すると、技術的に難しいのは最初の「侵入」くらいです。
パスワードを集める、注文を出す、脅迫メールを送る。どれも既知の手口の組み合わせにすぎません。
しかもその入口について、熊谷代表自身がブログで「社内のホワイトハッカーから改善すべき課題が事前に現場へ指摘されておりました」と明かし、「対応の深度とスピードが十分ではなく、攻撃者にその間隙を突かれてしまった」と認めています。
サービスを止めたくない、ほかの対応もある。その「あとでやる」の隙間を突かれた。
新技術にやられたのではなく、わかっていた穴を塞ぐのが間に合わなかったわけです。
本当に怖いのは、その一つの穴が、影響の可能性がある2万6,739件のサーバー、つまり合鍵の置き場所にまとめてつながっていたこと。
1回の侵入で、70社を超える証券・FX会社の口座に手が届く。
効率という意味では、犯人にとってこれ以上ない「お得な物件」でした。
熊谷代表はブログで、AIの悪用で攻撃のコストが劇的に下がっていると警鐘を鳴らしています。
グループの調査では、日本企業約20社への攻撃元で、本来は防御のためのAI侵入テストツールが悪用されていたそうです(本件の犯人との関係は書かれていません)。
攻撃が安くなる時代に、「あとでやる」はもう許されない。今回の事件が突きつけたのは、結局そこです。
逆に言えば、対策はできるということでもあります。事業者は指摘された穴に期限を切って塞ぐ。
FX会社は数秒で大損するような異常な注文に自動でブレーキをかける。
そして利用者は、合鍵を置く金庫に大金を入れない。
拍子抜けするほど地味ですが、80億円の脅迫に一番効くのは、こういう地味な守りです。
- 【GMO不正アクセス】何が起きた?被害・補償・株価をどこよりもわかりやすく解説【随時更新】
- アンソロピック目論見書(S-1)を読んだ|赤字12.8兆円の正体と、日本で報じられない5つの記載
- Muse Wonder(ミューズ・ワンダー)とは?Metaの新AIは日本で使える?料金とClaude・ChatGPTとの違い【2026年10月最新】
- setlog(セットログ)とは?韓国発Vlogアプリの仕組みとSNS市場の変化
- 情報漏洩は日本だけ急増?世界と比べた2026年秋の実態|AIが原因と言える証拠は韓国にあった
よくある質問
- QGMOの不正アクセスでは何が起きたのですか?
- A
FX自動売買用の貸しサーバー「お名前.com デスクトップクラウド」が侵入され、中に保存されていた証券・FX口座のパスワードなどが盗まれました。影響の可能性があるサーバーは26,739件です。犯人は利用者の口座で不正な取引を行い、GMOに約80億円を要求しています。
- QGMOクリック証券の口座も危ないのですか?
- A
2026年10月27日時点で、証券会社やFX会社のシステムが侵入されたという発表はありません。被害の対象は、デスクトップクラウド上で口座にログインしていた人です。どの証券・FX会社でも、デスクトップクラウドで使っていた場合はパスワード変更とセッション切断を行ってください。
- Qお名前.comでドメインやレンタルサーバーを使っていますが、影響はありますか?
- A
GMOの発表はデスクトップクラウドに関するもので、ドメインやレンタルサーバーが被害を受けたという発表は現時点でありません。ただし、本件に便乗した偽メールやSMSには注意してください。
- Q被害はどこまで補償されますか?
- A
不正アクセスが原因とGMOが認めた取引の確定損失(差損・手数料など)が補償されます。相場変動による損失や、得られたはずの利益は対象外です。これとは別に、全利用者に5,000円の見舞金が支払われます。申請方法は11月6日までに案内される予定です。
- Q能動的サイバー防御が発動されれば、失ったお金は戻りますか?
- A
戻りません。能動的サイバー防御は、攻撃に使われているサーバーを無害化して、これからの被害を防ぐための仕組みです。発動するかどうかは政府が判断し、政府高官は発動の有無を公表しない考えを示しています。
- Q犯人が公開したという情報を見に行ってもいいですか?
- A
見に行かないでください。GMOによると、アクセスしただけで閲覧者の情報が攻撃者に取られるおそれがあります。被害者の個人情報を広めることにもなり、GMOは悪質な拡散者への法的措置を準備しています。
この記事は、新しい発表があり次第、随時更新します。
コメント